
온투업도 침해 신고
평소 보안시스템, 내부통제 수준 보안 성패
2차 피해 없도록 보완 체계 철저 점검
[파이낸셜뉴스]금융권이 인공지능(AI) 해킹 공격에 전방위적으로 노출된 가운데 업권·회사별로 피해가 엇갈린 것으로 나타났다. 금융당국과 보안 전문가들은 평소 시스템 관리와 내부통제 수준이 보안 성패를 갈랐다고 보고있다.
특히 유출된 개인정보를 악용한 보이스피싱 등 2차 피해나 추가 피해가 발생하지 않도록 철저한 보완 체계 점검이 필요하다는 지적이다.
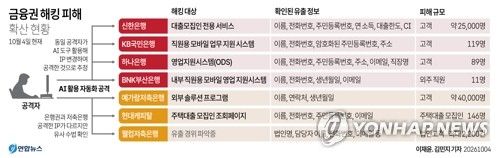
5일 금융권에 따르면 신한·KB국민·하나·BNK부산은행과 예가람·웰컴저축은행, 현대캐피탈 등 7개사에서 침해 사고가 발생했다.
온라인투자금융업(온투업) 회사인 피에프씨테크놀로지스(PFCT)와 모우다도 공지를 통해 침해 사실을 알렸다. 시중은행 해킹 사고에서 동일한 공격자의 인터넷주소(IP)가 발견됐으나, 저축은행·캐피탈사의 IP와는 다른 것으로 파악된 것으로 알려졌다. 다만 공격 수법은 유사한 것으로 전해졌다. 온투업의 경우 비슷한 시기 신고돼 사고 경위를 살피고 있다.
반면 증권·보험·카드 업권은 해킹 시도에 노출됐지만, 현재까지 피해 신고는 없는 상태다.
업권 간은 물론 동일 업권 내에서도 피해 여부와 규모가 크게 엇갈렸다.
신한은행은 2만5727건의 정보가 유출된 반면, KB국민은행은 153건에 그쳤다. 하나은행은 89명 규모다. 우리·NH농협은행 역시 시도는 있었으나 방어에 성공해 유출 피해가 없었다.
예가람저축은행은 4만여건, 웰컴저축은행은 2200건의 정보가 유출돼 편차가 컸다. 유출정보의 비식별 처리 여부 등도 회사별로 달랐다.
금융당국과 전문가들은 평소 시스템 관리와 내부통제 수준이 보안 성패를 갈랐다고 보고 있다.
다중인증체계뿐 아니라 외부 노출 시스템 보유 여부, 보안 프로그램 구축 수준, 접속 권한 관리, 정보 암호화 등과 이를 어떻게 운영하는지에 따라 회사별 방어 성과가 달랐다는 것이다.
이에 전날 열린 전 금융권 긴급 점검 회의에서도 내부통제와 보안관리 부실이 침해사고의 주요 원인이라는 지적이 나온 것으로 알려졌다.
이억원 금융위원장도 외부 노출 IT 자산 및 서비스, 인증·접근 통제, 침해 활동 탐지체계 등 점검 대상을 언급하며 "보안 체계 전반에 공백이 없도록 점검해야 한다"고 강조했다.
금융당국은 전 금융권에 공격 대상이 된 부가 시스템은 전반적으로 통제를 강화하거나 이용을 최소화하도록 당부했다. 은행과 카드는 오는 6일, 증권·보험·저축은행·전자금융업자는 8일까지 긴급 점검을 마쳐야 한다.
현재까지 공개된 유출 정보는 고객명, 생년월일, 연락처, 주민등록번호 등으로 부정 결제에 직접 활용될 수 있는 민감정보는 없는 것으로 알려졌다.
다만 유출 정보를 악용한 2차 피해 가능성을 배제할 수 없는 만큼 금융권도 추가 피해가 나오지 않도록 촉각을 곤두세우고 있다.
[email protected] 박소현 기자
※ 저작권자 ⓒ 파이낸셜뉴스, 무단전재-재배포 금지