
FBI "북한이 바이낸스 8.4조 탈취해"
핵·미사일 개발 40%, 해킹 자금으로
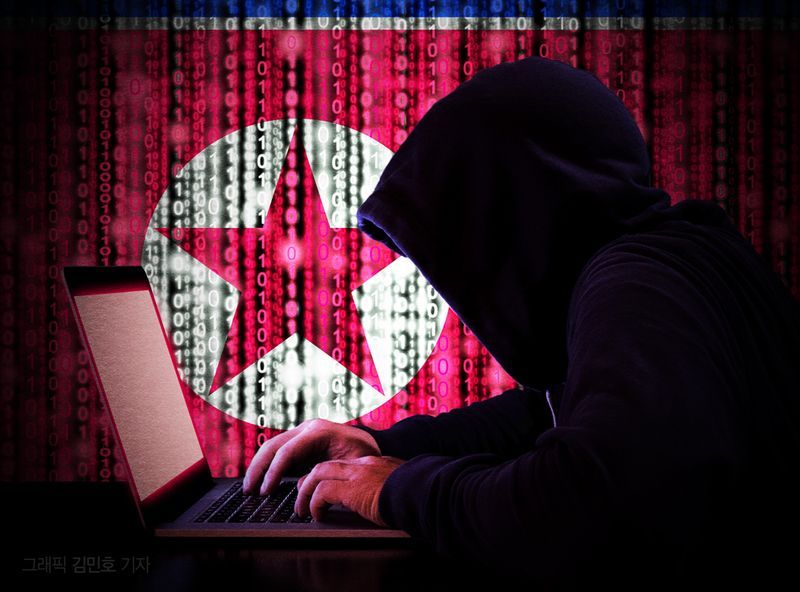
북한발 사이버 공격이 가상자산 시장을 넘어 국가안보를 흔들고 있다. 세계 최대 가상자산 거래소 바이낸스에서 약 63억달러(8조4000억원) 규모의 가상자산이 탈취됐고, 미국 연방수사국(FBI)은 1일 북한을 배후로 지목했다. 가상자산 해킹을 통한 자금이 핵·미사일 개발로 흘러가는 만큼 거래소 보안과 국제공조를 안보 차원에서 전면 재점검해야 한다.
이번 공격은 북한 해킹의 규모와 수법이 얼마나 고도화됐는지를 보여준다. FBI는 북한 정예 해커조직 '트레이더트레이터'가 바이낸스 엔지니어의 노트북을 해킹해 서명권한을 확보한 뒤 블록체인 지갑 10곳에서 자산을 빼냈다고 밝혔다. 공격자들은 36시간 전 시험까지 거친 뒤 핵심자산을 빼내는 데 불과 20분을 썼을 정도로 치밀하고 신속했다. 핵심 서버가 아니라 임직원 단말기와 권한 관리가 뚫려 여간 심각한 문제가 아니다.
북한 관련 가상자산 탈취는 한 국가를 상대로 한 일회성 사건이 아니다. 국제적 대처가 필요하다. 블록체인 분석업체 TRM랩스는 올해 상반기 전 세계 가상자산 해킹 피해액의 약 66%가 북한 관련 공격에서 발생한 것으로 추정했다. 체이널리시스는 북한 관련 해킹조직의 지난해 탈취액을 전년보다 51% 증가한 20억2000만달러(2조6000억원)로 추정했고, 누적 탈취액은 67억5000만달러(9조원)에 이른다고 분석했다. 미국 국가정보국(DNI)은 북한이 금융범죄로 매년 최소 10억달러(1조3000억원)를 확보해 무기 개발에 사용한다고 분석했다.
불법 자금이 핵·미사일 개발에 쓰인다는 점에서 피해를 거래소와 이용자의 문제로만 봐서는 안 된다. 2024년 유엔 안전보장이사회 산하 대북제재위원회 전문가 패널은 "북한이 불법·음성적으로 확보한 자금으로 핵무기 등 대량살상무기 개발 재원의 40%를 충당한다"고 밝혔다. 북한의 가상자산 탈취를 방치하는 것은 글로벌 제재망을 무너뜨리고 무기 개발을 방조하는 결과로 이어질 수 있다.
국내 시장도 안전지대가 아닌 지 오래다. 경찰청 국가수사본부는 2019년 업비트에서 당시 약 580억원 상당의 이더리움이 탈취된 사건을 북한 정찰총국 산하 해킹조직의 소행으로 결론 내렸다. 지난해 업비트를 비롯해 올해 고팍스와 빗썸에서도 보안사고가 발생했고, 지난달 28일에는 빗썸에서 개인정보 유출 사고가 벌어졌다. 북한 해킹조직의 개입을 배제할 수 없고, 유출된 개인정보가 2차 피해로 이어질 수 있는 만큼 결코 가벼이 다룰 일이 아니다.
물론 국가가 배후인 공격을 개별 거래소가 모두 막기 어렵고, 보상 준비금을 늘리면 시장 성장이 더뎌질 수 있다는 주장도 있다. 그러나 공격이 정교하다는 이유로 고객 자산을 맡은 사업자의 책임이 가벼워지지는 않는다. 보안비용을 줄여 얻은 성장은 사고 한 번에 신뢰와 함께 무너진다. 핵심 지갑 분리와 다중 승인, 임직원 계정 권한 최소화, 단말기 보안, 이상거래 차단은 선택이 아니라 기본 의무다.
정부는 서류나 절차 중심의 형식적인 점검에서 벗어나 실제 공격을 전제로 거래소 보안을 검증해야 한다. 사업자는 출금 중단과 고객 통지 절차를 투명하게 공개하고, 보험과 준비금 기준도 촘촘하게 마련해야 할 것이다. 특히 정부와 거래소는 북한의 공격정보를 실시간으로 공유하고 주요국과 자금세탁 차단 공조를 강화해야 한다. 가상자산 시장의 성장은 보안이 전제될 때만 가능하고, 국가경제 성장은 안보가 뒷받침될 때 가능하다는 사실을 정부와 사업자 모두 새겨야 한다.
※ 저작권자 ⓒ 파이낸셜뉴스, 무단전재-재배포 금지