
(서울=뉴스1) 전준우 기자 = 금융당국이 인공지능(AI)을 활용한 해킹 위협에 맞서 금융권 망분리 규제를 단계적으로 전면 해제하는 작업에 착수한다. 'AI 공격은 AI로 막는다'는 원칙 아래 망분리를 대신할 AI 기반 신(新) 보안체계를 내년 1분기까지 마련하겠다는 구상이다.
보안 목적에 한해 예외를 허용하던 한시 테스트는 감독규정 개정으로 상시 제도화하고, 이와 동시에 규제 자체를 걷어내는 논의에 들어간다. 지금의 예외 허용 방식으로는 금융사 보안체계를 AI 기반으로 바꾸는 데 한계가 뚜렷하다는 판단이다.
보안 목적 망분리 완화 임시 조치 넘어 '제도화'…이달 TF 발족
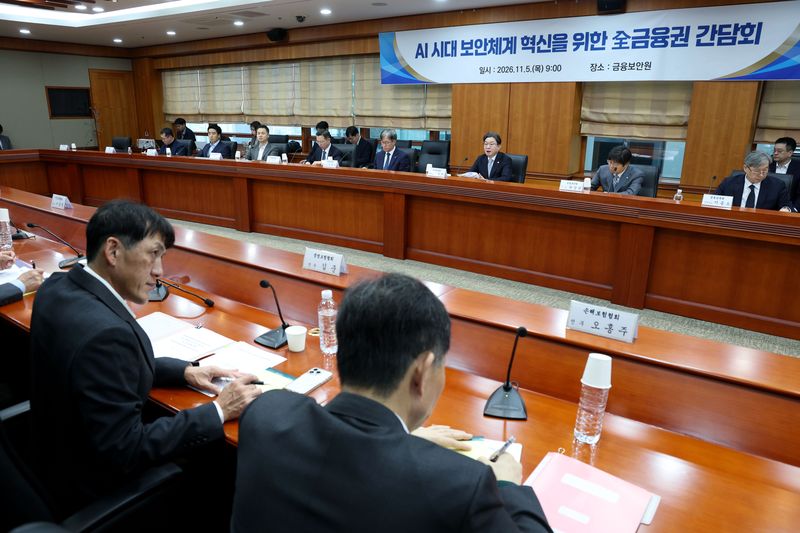
6일 금융당국에 따르면 이달 발족하는 '망분리 규제 전면해제 태스크포스(TF)'는 금융위·과학기술정보통신부·국가정보원 등 정부 부처와 금감원·금융보안원 등 유관기관, 민간 AI·보안 전문가, 금융권 담당 임원이 참여한다.
망분리는 금융사 내부 전산망을 외부 인터넷과 분리하는 규제로 2013년 도입됐다. 대표적인 '손톱 밑 가시'로 지적되며 당국은 지난 6월 보안목적 AI에 한해 망분리 규제를 한시적으로 푸는 1차 긴급완화조치를 시행했다. 1차 테스트는 진행 중이고 2차는 곧 선정에 들어간다.
1차 테스트 결과 AI로 내부 소스코드를 점검한 결과 상당수 금융사에서 접근·인증통제 미흡, 공격코드 주입(인젝션) 등의 취약점이 다수 발견됐다. 당국은 최근 침해사고의 주요 원인인 인증·접근통제 응용 프로그램 인터페이스(API) 취약점을 잡는 데 유효한 것으로 평가했다.
다만 예외가 인정되는 범위가 좁아 효과가 제한적이다. 금융위 관계자는 "보안 목적 망분리 테스트는 임시 조치에 가깝다고 보면 된다"며 "소스코드 테스트(화이트박스 테스트)나 외부 SaaS 보안 상용서비스 이용 등 보안 목적이라는 한정된 범위에서만 망분리 규제 예외가 인정되기 때문에 금융회사가 보안 체계를 전체적으로 AI 기반 체계로 바꾸는 데는 한계가 있다"고 말했다.
이에 보안 목적 AI 활용의 망분리 '상시 제도화'를 추진한다. 정부는 2024년 9월부터 AI·서비스형 소프트웨어(SaaS) 활용에 예외를 허용해 왔고, 올해 4월에는 SaaS 예외를 상시화했다. 이와 마찬가지로, 보안 목적의 망분리 완화도 연내 49개사를 선정한다는 기존 계획은 그대로 유지하되 전자금융감독규정을 개정해 제도화할 방침이다.
이달 중 규정 변경 예고가 이뤄질 예정으로, 개정안이 시행되면 보안목적 AI 테스트와 SaaS는 외부접점 관리, 인증·접근통제, 사고 대응 등 대체통제를 갖추는 조건으로 망분리 규제 예외를 상시 적용받는다. 그때그때 비조치 의견서를 받지 않아도 되는 셈이다.
금융위 관계자는 "빨리 해소하고 싶은 수요는 2·3차 테스트까지 해소하고, 그사이 감독 규정을 개정해 보안 목적에 대해서는 더 이상 신청이나 별도 심사 없이 상시 이용할 수 있도록 제도적으로 터주겠다는 의미"라고 설명했다.
다만 규제 완화 과정에서 새로운 공격 통로가 될 수 있다는 우려도 여전하다. 한 금융권 관계자는 "1차 망분리 테스트 당시 명단이 공개돼 우려가 굉장히 컸다"며 "뭔가 틈이 생기는 것이기 때문"이라고 말했다. 이에 2·3차 테스트 참여 금융사는 일절 외부로 공개되지 않을 전망이다.
망분리 전면 해제 별도 트랙으로…"보안 체계 완벽하게 갖춰야"
전면 해제는 별도 트랙으로 추진한다. TF는 전면 해제의 절차와 평가 기준을 정하고, 새로운 보안체계의 밑그림을 그린다. 국가망보안체계(N2SF) 등 데이터 관리 체계, 제로트러스트 원칙, 보안 내부통제, 침해사고 대응체계 등이 논의 대상이다.
제로트러스트는 '아무도 믿지 말고 항상 검증하라'는 원칙에 따라 내부망 접속이라도 무조건 신뢰하지 않고, 접근할 때마다 사용자와 기기의 신원·권한을 확인하는 보안 모델이다. 망분리처럼 안팎을 나눠 내부를 신뢰하는 경계 중심 보안과 달리, 침해는 언제든 일어날 수 있다고 보고 권한을 최소화해 피해 범위를 줄이는 데 초점을 맞춘다.
당국은 내년 1분기 안에 전면 해제 방안과 새로운 보안체계를 함께 내놓을 계획이다.
특히 망분리 전면 해제는 엄격한 기준 하에 모든 금융사에 한꺼번에 적용하지는 않는다. 망분리 없이도 버틸 수 있는 보안체계를 갖춘 금융사를 골라 풀어주는 방식이 될 전망이다.
금융위 관계자는 "망분리 전면 해제는 다른 차원의 얘기"라며 "해당 회사가 제로트러스트, N2SF에 준하는 데이터 관리, 회사 전체의 보안 권한체계 등을 종합적으로 완벽하게 갖춰야 해제가 의미가 있다"고 설명했다.
※ 저작권자 ⓒ 뉴스1코리아, 무단전재-재배포 금지