
금융보안원, 850여건 해킹당해
4년전 경고에도 보안구멍 그대로
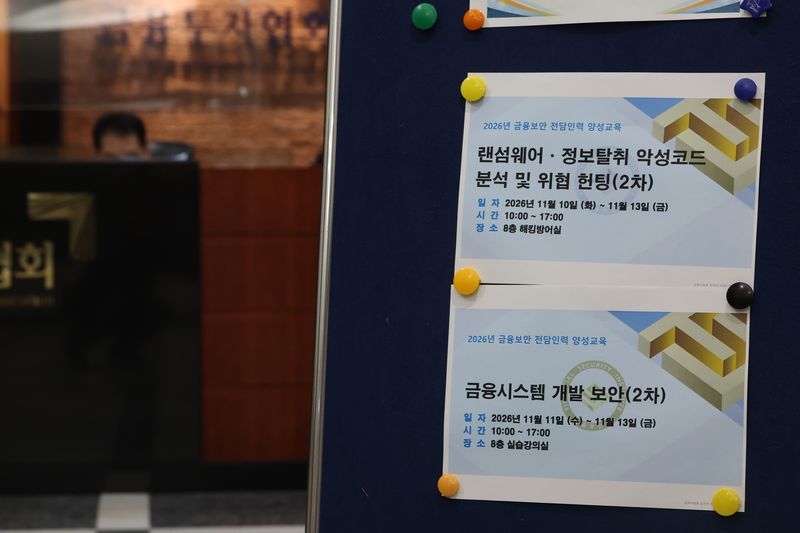
금융회사의 정보보호 실태를 점검하는 금융보안원이 자체 운영 시스템에서 정보를 유출당했다. '경찰서가 도둑맞은 격'이다. 금융위원회 산하 금융보안 전담기관인 금융보안원은 지난 9일 정보보호 상시평가 지원시스템에 외부의 비정상적인 접근이 있었음을 확인하고 접속을 차단했다고 밝혔다. 이 시스템은 2022년 감사에서 접속 환경 보안을 지적받은 곳인데도 유출사고가 터진 것이다. 국내 시중은행과 대형 증권사, 가상자산 거래소 등 금융권이 잇따라 해킹을 당한 데 이어 금융권 보안의 핵심 기관이 뚫린 만큼 금융보안 운영 시스템 전반을 검증해야 한다.
이번 금융보안원 정보유출은 공격자가 인터넷주소(IP)를 수시로 변경하며 정상 접근처럼 공격을 시도하는 수법을 사용해 사전에 차단하기 어려웠던 것으로 전해졌다. 유출 자료는 개인신용정보 동의서 견본 등 행정서식 약 200건, 서식에 담긴 이름·생년월일 등 개인정보 300여건, 마스킹된 이름·휴대폰 번호와 이메일 등 이용자 정보 350여건이다. 유출 개인정보 대부분은 금융회사에서 상시평가를 맡은 직원들의 것으로 보고 있다고 한다. 이 시스템은 신용정보법에 근거해 금융회사가 개인신용정보 보호 실태를 자체 점검하고 증빙자료를 제출하는 창구다. 올해 평가 대상은 약 3000개사에 이른다.
문제는 사전 경고가 있었는데도 해킹을 막지 못했다는 점이다. 막을 수 있었던 사고가 관리소홀로 벌어졌다는 지적이 나오는 이유다. 금융위원회는 2022년 2월 공개한 감사 결과에서 금융사 담당자가 자택의 개인 PC로 증빙자료를 열람할 수 있게 한 점을 문제 삼고 접속 환경의 보안을 강화하라고 요구했다. 같은 감사에서 정보통신기술을 활용해 내부통제 업무를 자동화·효율화하는 레그테크(RegTech) 기술을 적용한 포털의 접근 통제를 보완하라는 지적도 나왔다. 지난해 감사에서도 레그테크 포털에서 열람 권한이 없는 사람도 보고서에 접근할 수 있는 취약점이 드러났다. 같은 기관 시스템에서 문제가 거듭 지적됐다는 것만으로도 관리체계 전반을 돌아볼 이유는 충분하다.
금융보안원은 주민등록번호와 고객 개인신용정보, 금융회사 시스템 구성도 같은 보안정보는 유출되지 않았다고 설명한다. 일반 고객의 금융거래를 처리하는 시스템도 아니라고 한다. 천만다행이다. 그러나 일반 고객 정보가 아니라고 피해를 가볍게 볼 일은 아니다. 유출된 이름·생년월일·이메일은 금융회사 보안담당 직원을 겨냥한 표적형 공격에 악용될 소지가 있다. 정밀조사가 끝나지 않은 만큼 추가 유출 가능성도 배제할 수 없다.
금융위는 금융보안원의 자체 점검에만 맡기지 말고 독립된 외부 기관을 통해 상시평가 지원시스템과 레그테크포털 등 운영 시스템 전반을 진단하기 바란다. 과거 감사 지적사항이 실제로 어떻게 이행됐는지도 제대로 확인해야 한다. 금융보안원은 사고 원인과 피해 범위를 신속히 규명하고, 2차 피해 방지와 보상안도 내놔야 한다. 남의 집은커녕 제집도 제대로 지키지 못한 금융보안원은 이번 기회에 뼈를 깎는 각오로 거듭나야 한다.
※ 저작권자 ⓒ 파이낸셜뉴스, 무단전재-재배포 금지