
제품 홍보하는 사용자 일부서 주민번호·계좌번호 등도 유출 김슬아 대표 "외부 공격자가 인증정보 탈취…진심으로 사과"
제품 홍보하는 사용자 일부서 주민번호·계좌번호 등도 유출
김슬아 대표 "외부 공격자가 인증정보 탈취…진심으로 사과"
(서울=연합뉴스) 정수연 기자 = 리테일 테크 기업 컬리에서 큐레이터 1만699명의 개인정보가 유출됐다.
20일 컬리에 따르면 지난 17일 컬리 큐레이터 프로그램에 참여한 큐레이터 1만699명의 개인정보와 일반 고객 2명의 회원번호가 유출됐다.
큐레이터 유출 항목은 이름, 아이디, 전화번호, 이메일, SNS 채널 정보다. 일부 큐레이터의 경우 계좌번호와 주민등록번호 혹은 사업자등록번호까지 유출됐다.
컬리 큐레이터란 본인의 SNS 채널을 활용해 컬리 제품을 홍보하거나, SNS 게시글에 컬리 제품 구매 링크를 달아놓는 유저 혹은 인플루언서를 말한다.
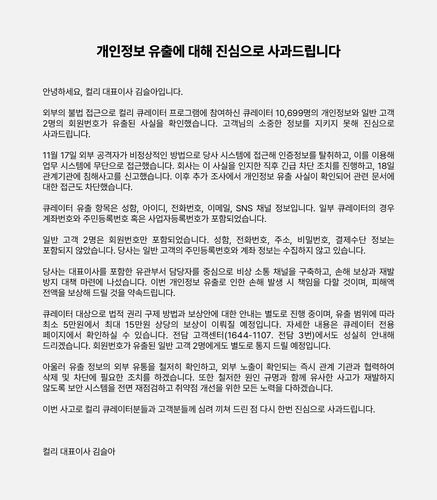
김슬아 컬리 대표이사는 이날 입장문을 내고 "외부 공격자가 비정상적인 방법으로 당사 시스템에 접근해 인증정보를 탈취하고, 이를 이용해 업무 시스템에 무단으로 접근했다"며 "이 사실을 인지한 직후 긴급 차단 조치를 진행하고, 18일 관계기관에 침해사고를 신고했다"고 밝혔다.
컬리는 개인정보가 유출된 큐레이터를 대상으로 법적 권리 구제 방법과 보상안을 안내하고 있다.
유출 범위에 따라 최소 5만원에서 최대 15만원을 적립금 형태로 보상할 계획이다.
적립금은 최소 주문금액 등 별도의 조건 없이 1년 안에 컬리 앱에서 사용 가능하다.
자세한 내용은 큐레이터 전용 페이지에서 확인할 수 있으며 전담 고객센터(☎ 1644-1107)도 운영하고 있다.
회원번호가 유출된 일반 고객 2명에게도 별도로 유출 사실을 알릴 예정이다.
개인정보 유출로 인해 추후 피해가 발생할 경우 피해액을 전액 보상할 방침이다.
김 대표는 "이번 사고로 컬리 큐레이터분들과 고객분들께 심려 끼쳐 드린 점 진심으로 사과드린다"고 밝혔다.
[email protected]
(끝)
<저작권자(c) 연합뉴스, 무단 전재-재배포, AI 학습 및 활용 금지>
※ 저작권자 ⓒ 연합뉴스, 무단전재-재배포 금지